
OWASP · GDPR · PCI DSS · Consimțământ
Securitate web și conformitate GDPR pentru site-uri și magazine online
Pe scurtWeDevelop este o firmă românească de software care analizează și securizează site-uri și magazine online și implementează partea tehnică din GDPR, PCI DSS și consimțământul pentru cookie-uri, inclusiv cartografierea datelor, regulile de retenție și recuperarea după un atac. Se potrivește afacerilor pe Magento, WordPress sau platforme proprii al căror site trebuie să corespundă cu ce spun politicile lor. Interpretarea juridică rămâne la avocatul sau la DPO-ul tău.
Date esențiale
- Furnizor
- WeDevelop, companie de software din România
- Clienți
- România, UE, Marea Britanie și America de Nord
- Limbi
- Română și engleză
- Facturare
- RON, EUR sau GBP
- Preț
- Ofertă după analiză, pe baza cerințelor tale
- Contact
- office@wedevelop.ro
01Ți se potrivește?
Când are site-ul tău nevoie de această lucrare
Aici vorbim despre site și despre datele care trec prin el. Dacă te preocupă întreaga firmă, cu laptopuri, oameni și email, uită-te la securitatea cibernetică. Acestea sunt motivele obișnuite.
- Politica de confidențialitate descrie lucruri pe care site-ul nu le face de fapt.
- Scripturile de tracking pornesc înainte ca vizitatorul să aleagă ceva la consimțământ.
- Nimeni nu poate șterge la cerere datele unui client sau spune când expiră înregistrările vechi.
- Site-ul a fost spart sau dă semne, cum ar fi pagini de spam sau conturi de administrator necunoscute.
- Un client, o licitație sau un partener îți cere dovezi despre securitatea site-ului.
02Ce primești
Ce acoperă lucrarea
Unii clienți au nevoie de una dintre acestea, iar mulți de o combinație, după prima analiză.
Analiza securității aplicației
Autentificare, autorizare, injecții, lucrul cu fișiere, sesiuni și dependențe, verificate față de OWASP ASVS, cu severitate și pași de reproducere pentru fiecare constatare.
Securizarea platformei
Configurarea Magento, WordPress și a serverelor, antete de securitate, rate limiting, reguli WAF, TLS și SSO sau MFA pentru cei care administrează site-ul.
Recuperare după un atac
Atacatorul scos, dovezile păstrate, punctul real de intrare închis și o versiune curată repusă în funcțiune, cu raport scris și cronologie.
Partea tehnică din GDPR
Cartografierea datelor, reguli de retenție, tratarea cererilor persoanelor vizate și suport pentru DPIA, toate verificate față de ce fac efectiv sistemele tale.
Consimțământ și tracking
Taguri care așteaptă alegerea vizitatorului, informații despre cookie-uri care corespund cu ce se încarcă și dovezi despre felul în care este tratat consimțământul.
Reducerea perimetrului PCI DSS
Preluarea datelor de card mutată de pe serverele tale, unde se poate, plus sprijin pentru chestionarul SAQ cerut de banca acceptatoare.
03Ce variantă
Politică-șablon, modul de securitate, consultant juridic sau lucrare tehnică
Lumea presupune adesea că una dintre acestea le acoperă pe celelalte. În practică, fiecare lasă nefăcută o parte anume.
| Variantă | Ce acoperă | Ce lasă descoperit |
|---|---|---|
| Politică-șablon și banner de cookie-uri | Texte pe site și o solicitare vizibilă de consimțământ. | Dacă scripturile chiar așteaptă consimțământul și dacă datele chiar se șterg. O politică ce nu corespunde cu site-ul este o problemă în sine. |
| Modul de securitate sau WAF, singure | Atacurile automate obișnuite și semnăturile cunoscute, la margine. | Defectele din codul propriu, regulile slabe de acces, dependențele vechi și backup-urile necriptate. |
| Avocat sau DPO | Temeiul legal, formularea politicilor, contractele și dacă o obligație ți se aplică. | Punerea deciziilor în cod și configurare și aflarea a ceea ce fac efectiv sistemele tale cu datele. |
| Analiză și implementare tehnică | Ce face de fapt site-ul cu datele și cum este expus, apoi remedierile și dovezile. | Opiniile juridice, care vin de la consultantul tău, și orice test de penetrare formal care trebuie să vină de la un terț acreditat. |
Majoritatea afacerilor au nevoie ca ultimele două să lucreze împreună: consultantul stabilește ce este obligatoriu, iar inginerii îl pun în practică. Lucrarea tehnică nu poate promite singură conformitatea. Ce poate face este să pună de acord ce spui cu ce fac sistemele tale.
04Cost
Ce determină costul lucrărilor de securitate web și GDPR
Un site de prezentare și un magazin cu module proprii sunt lucrări foarte diferite, așa că ofertăm după ce vedem platformele și datele implicate.
| Factor | De ce contează |
|---|---|
| Site-uri și platforme în scop | Fiecare magazin Magento, site WordPress sau aplicație proprie are codul, modulele și găzduirea lui de analizat. |
| Cod personalizat | Platformele standard au puncte slabe cunoscute, în timp ce modulele proprii și codul moștenit trebuie citite. |
| Datele personale implicate | Fiecare CRM, unealtă de newsletter, ERP sau serviciu de analiză care ține date de clienți se adaugă la hartă și la regulile de ștergere și retenție. |
| Configurația de tracking | O listă lungă de taguri și pixeli de reclame cere mai multă muncă pentru a fi pusă în spatele consimțământului decât un site cu analiză de bază. |
| Fluxul de plată | Mutarea preluării datelor de card spre câmpuri găzduite sau redirect poate cere schimbări în checkout înainte ca perimetrul PCI să scadă. |
| Lucrările după incident | Curățarea după un atac depinde de cât de departe a ajuns atacatorul și de existența unui backup curat. |
O analiză este, în sine, o lucrare definită. Remedierile se pot oferta pe baza constatărilor, le poate face echipa ta sau le poți da altui furnizor.
05Cum începem
De la primul email la o breșă care rămâne închisă
Dacă site-ul a fost deja spart, spune asta de la începutul mesajului, pentru că izolarea vine înaintea a tot ce urmează.
Trimiți site-urile și motivul
Adrese, platforme, găzduire, ce date personale și de plată prelucrează și cine ce îți cere.
Analiză
Codul, configurația, tagurile și fluxurile de date se compară cu politicile și cu unealta ta de consimțământ și se documentează cu severitate și pași de reproducere.
Remediere în ordinea severității
Se închide mai întâi ce este expus, apoi se corectează în cod și configurare consimțământul, retenția și ștergerea.
Breșa rămâne închisă
Monitorizarea dependențelor, patch-uri prompte, jurnal de audit și alertare, cu rapoarte și loguri pe care le poți da unui partener sau auditor.
06Pentru o ofertă corectă
Ce să incluzi în cerere
Câteva informații sunt suficiente ca să definim prima analiză.
- Site-urile și magazinele din scop, cu platformele și găzduirea lor.
- Ce date personale și de plată colectează și unde ajung apoi.
- Politicile și unealta de consimțământ pe care le ai, dacă există.
- Obligațiile de la clienți, licitații sau autorități, cu eventualele termene.
- Orice incident recent, inclusiv ce ai observat și când.
07Întrebări
Ce întreabă clienții despre securitatea web și GDPR
Cât costă un audit de securitate pentru un site?
Prețul depinde de numărul de site-uri, de cât cod personalizat au și de câte date prelucrează, așa că ofertăm după ce le vedem. Un site WordPress standard înseamnă o analiză mult mai mică decât un magazin Magento cu module proprii și mai multe integrări.
Cât durează o analiză de securitate web?
Durata depinde de cantitatea de cod personalizat și de cât de repede primim acces de citire la cod și la servere, așa că o confirmăm după ce cunoaștem site-urile. Ce este expus și urgent semnalăm pe parcurs, nu păstrăm pentru raportul final.
Mi-a fost spart site-ul. Ce fac mai întâi?
Izolează-l mai întâi și nu restaura pur și simplu un backup, pentru că punctul de intrare rămâne deschis și o iei de la capăt. Păstrează logurile și fișierele ca dovezi, schimbă datele de administrator și scrie-ne ce ai observat. Consultantul tău trebuie să verifice și eventuala obligație de notificare.
Puteți face site-ul nostru conform cu GDPR?
Putem implementa și documenta partea tehnică, dar niciun furnizor nu poate promite onest conformitatea, pentru că ea depinde și de deciziile tale juridice și de felul în care lucrează firma. Lucrarea acoperă cartografierea datelor, retenția, ștergerea la cerere și consimțământul, iar cerințele le stabilește avocatul sau DPO-ul tău.
E suficient un banner de cookie-uri pentru GDPR?
Nu, un banner ajută doar dacă site-ul chiar respectă alegerea, cu scripturi de tracking care așteaptă consimțământul și se opresc la refuz. În plus, acoperă doar o parte din imagine, pentru că retenția, cererile de ștergere și datele trimise către alte unelte stau în alte sisteme.
Avem nevoie de un test de penetrare sau ajunge o analiză de cod?
O analiză cu codul sursă la îndemână găsește adesea o categorie mai mare de probleme cu bani mai puțini, deci este de obicei un punct de pornire mai bun. Testul de penetrare formal îți trebuie când îl cere o certificare, un contract sau o autoritate și trebuie făcut de un terț acreditat.
Semnați un acord de prelucrare a datelor?
Da, semnăm un acord de prelucrare a datelor pentru fiecare colaborare, înainte de începerea lucrului. Datele de producție nu se copiază pe laptopuri, iar când e nevoie de un set realist pentru testare, acesta este anonimizat. La fel se întâmplă dacă aducem pe altcineva să lucreze la sistemele tale.
08Proiecte conexe
Ce am realizat în această zonă
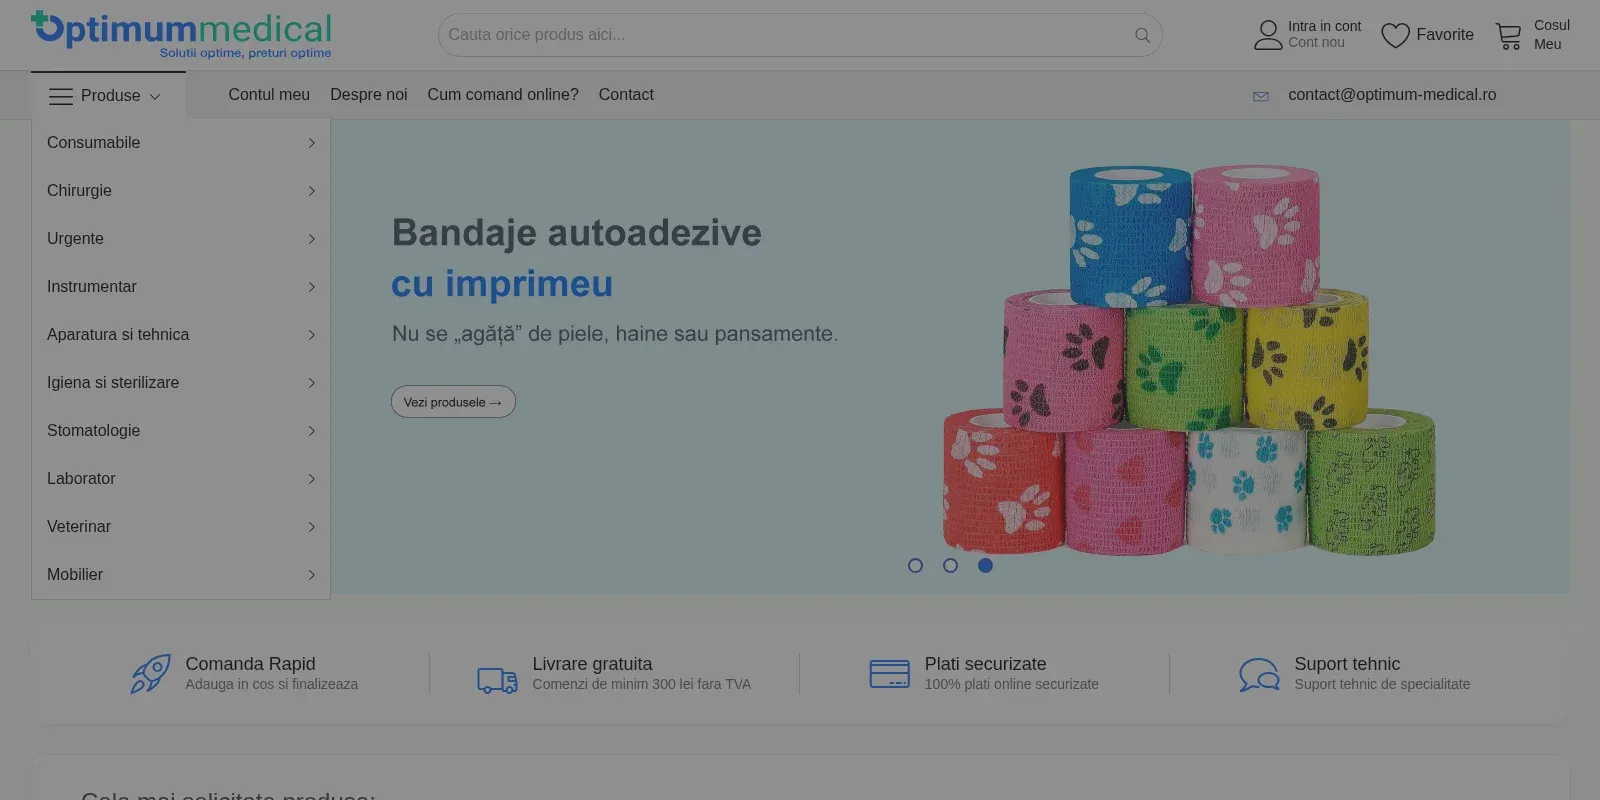
Optimum Medical — magazin de consumabile medicale pe Magento 2.4, mentenanță
Magazin online de consumabile medicale și chirurgicale — ace și seringi, tratamentul plăgilor, suturi, examinare, chirurgie, urgențe — cu livrare rapidă în toată România, pe Magento 2.4 cu tema Martfury. Îl ținem actualizat, compatibil și rapid.
Magento 2.4Tema Martfury (MageBig)PHP 8MySQLVezi studiul de caz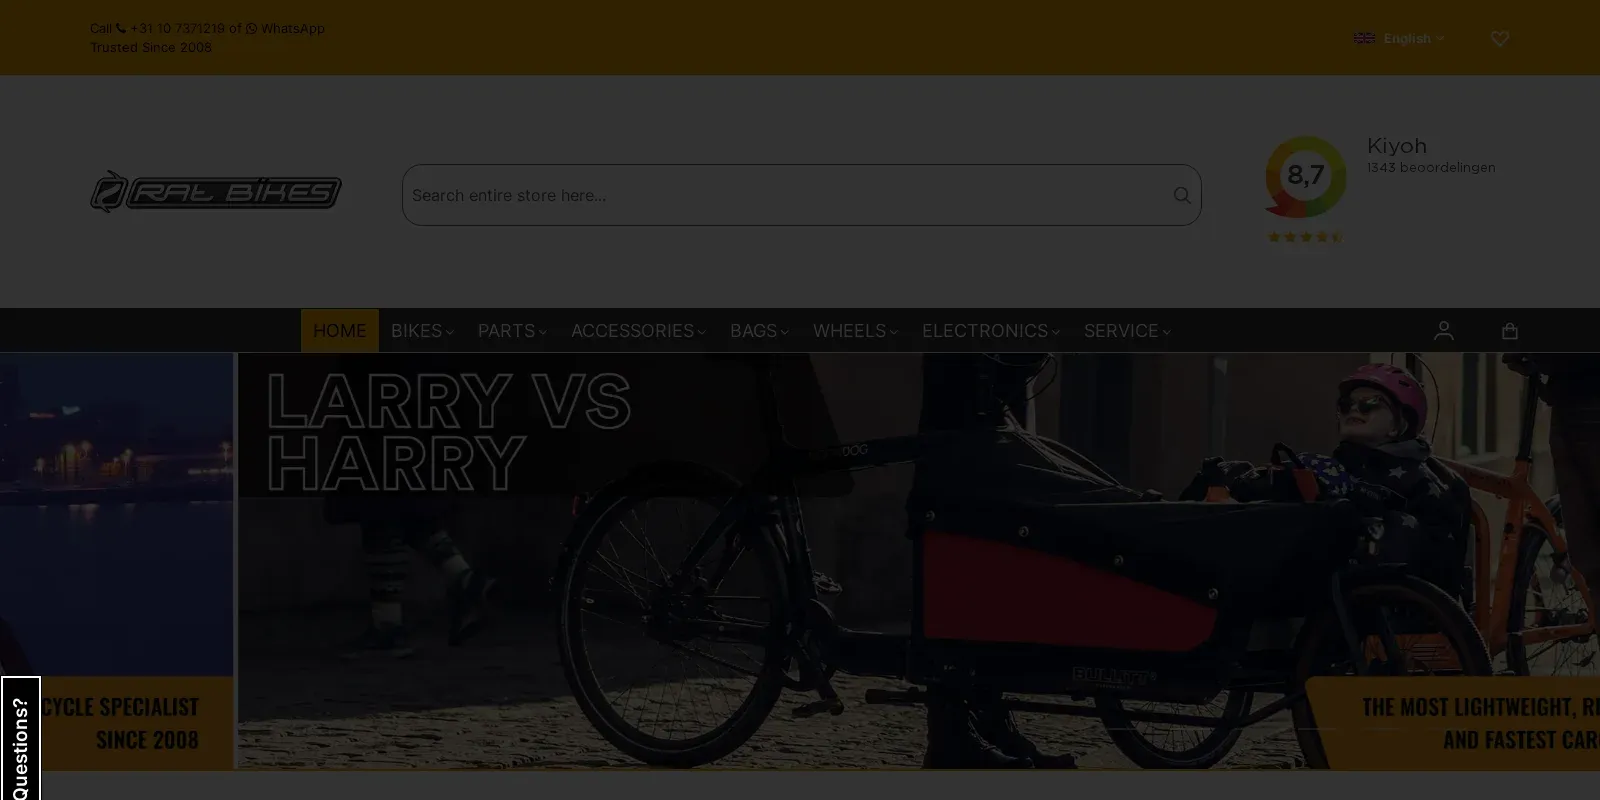
Rat Bikes — magazin de biciclete pe Magento 2, mentenanță continuă
Magazin online olandez de biciclete din Rotterdam, activ din 2008 și cu livrare în toată UE — biciclete, cargo bikes, cadre, componente și accesorii de la branduri precum Surly, Salsa și Cinelli — în engleză și olandeză. Menținem magazinul Magento 2 sănătos, actualizat și rapid.
Magento 2Tema Argento (personalizată)PHPMySQLVezi studiul de caz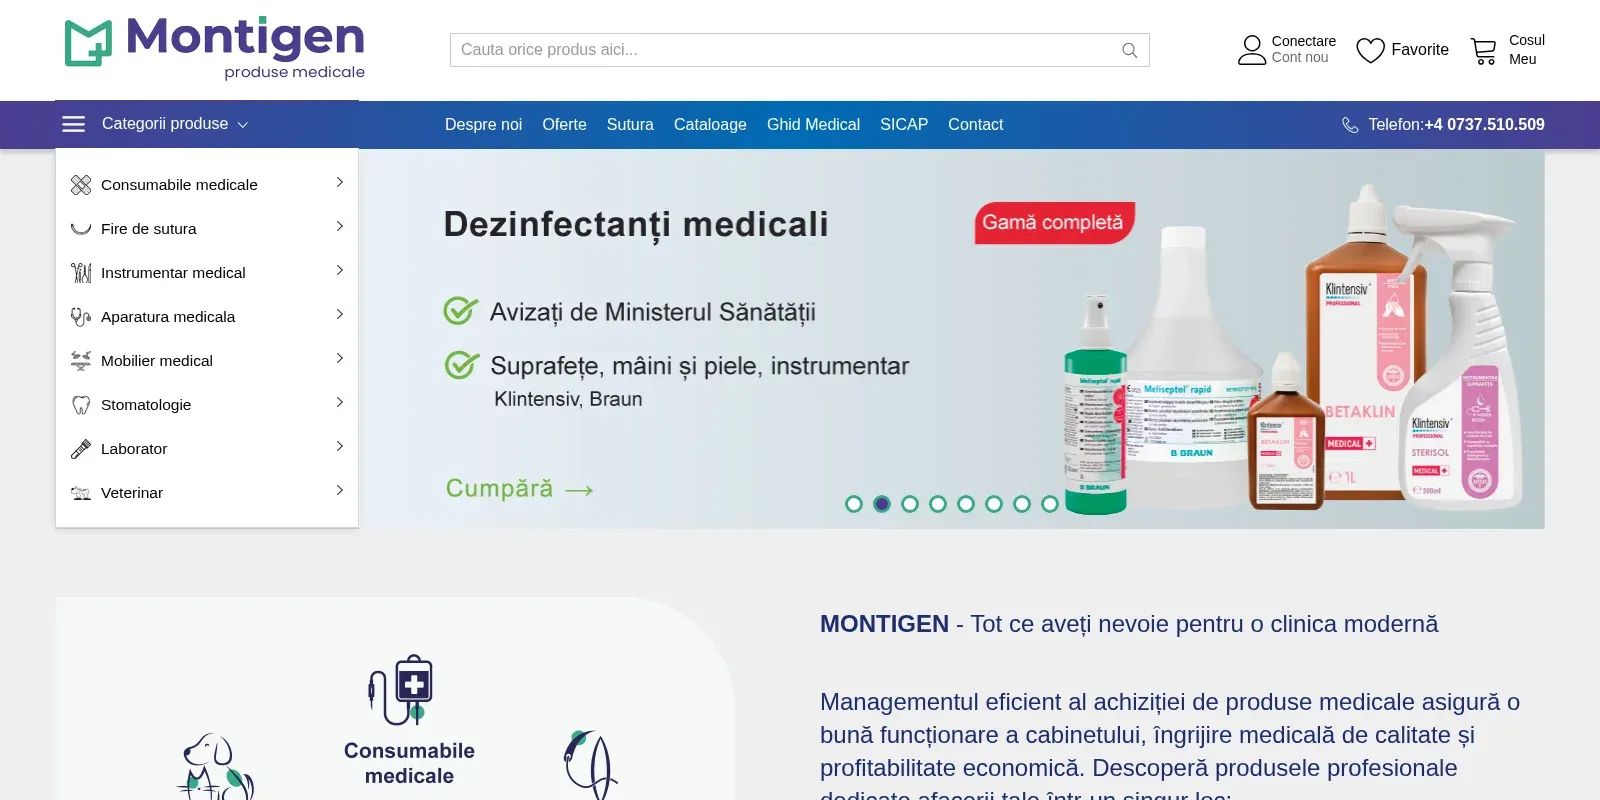
Montigen — magazin de produse medicale pe Magento 2.4, mentenanță
Magazinul online al unui furnizor român de produse medicale și mobilier pentru cabinete — consumabile, suturi, instrumentar, aparatură, dezinfectanți, prim ajutor — pe Magento 2.4 cu tema Martfury. Întreținem platforma și integrările ei.
Magento 2.4Tema Martfury (MageBig)PHP 8MySQLVezi studiul de cazCere o ofertă
Descrie ce ai nevoie. Cererea ajunge la echipa noastră și îți răspundem pe email cu pasul următor.